BYD Shark 6 Diretas, Pembaruan Keamanan OTA Segera Meluncur
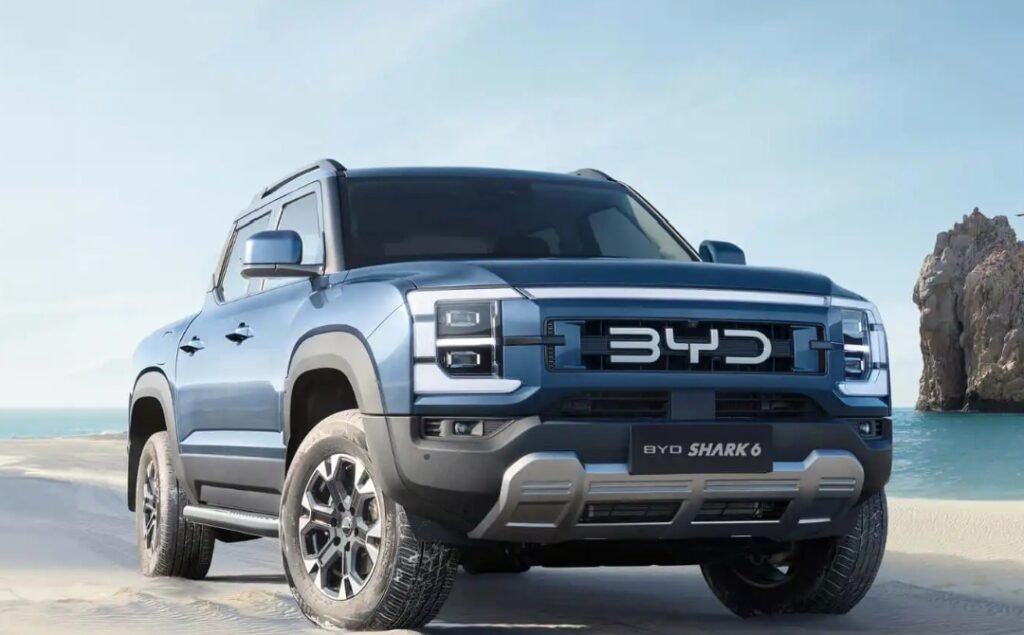
Investigasi internal BYD temukan “cacat perangkat lunak” pada sistem Android. (Foto:BYD)
GEBRAK.ID,JAKARTA— Produsen teknologi asal Tiongkok, BYD, tengah menjadi sorotan setelah salah satu model terlarisnya di Australia, pikap Shark 6, terbukti memiliki celah keamanan siber yang memungkinkan peretas menguasai sejumlah fungsi kendaraan. Perusahaan pun berjanji akan mengirimkan pembaruan keamanan jarak jauh dalam waktu dekat.
Kasus ini mencuat setelah program investigasi Four Corners milik ABC Australia menayangkan demonstrasi yang dilakukan oleh peneliti keamanan siber dari Fortify Labs. Dalam tayangan tersebut, peretas berhasil menembus sistem infotainment berbasis Android pada BYD Shark 6 dan mengendalikan beberapa fitur mobil, mulai dari lampu depan hingga wiper kaca depan.
Bukan Sekadar “Terlalu Mudah”
Laporan ABC sempat menggambarkan proses peretasan seolah hanya dilakukan dengan “satu sentuhan tombol.” Namun, Fortify Labs kemudian memberikan klarifikasi bahwa demonstrasi tersebut sejatinya merupakan simulasi atas akses yang dimiliki produsen terhadap kendaraan terhubung. Perusahaan teknologi itu mengungkapkan bahwa akses awal ke sistem infotainment memang memerlukan kehadiran fisik di dalam mobil. Setelah perangkat lunak berhasil ditanamkan, barulah kendali jarak jauh atas sejumlah fungsi dapat dilakukan.
Fortify Labs juga menyoroti bahwa untuk menonaktifkan lampu dan mengaktifkan wiper, mereka harus “memotong kabel” dan menyambungkan perangkat Raspberry Pi ke jaringan CAN bus internal kendaraan yaitu jaringan komunikasi yang menghubungkan berbagai unit kontrol elektronik di mobil.
“Ini bukan sekadar menekan tombol,” tulis Fortify Labs dalam pernyataannya, seraya menekankan bahwa metode yang mereka gunakan sejatinya mencerminkan kemampuan yang dimiliki produsen kendaraan dalam mengakses sistem internal mobilnya sendiri.
Investigasi Internal BYD Temukan “Cacat Perangkat Lunak”
Menanggapi laporan tersebut, BYD Australia meluncurkan investigasi internal yang melibatkan tim teknis di Australia dan Tiongkok. Hasilnya, perusahaan mengakui menemukan apa yang disebutnya sebagai “cacat perangkat lunak” pada sistem infotainment DiLink yang berbasis Android. Cacat tersebut memungkinkan pengaktifan Android Debug Bridge (ADB) atau alat pengembangan standar Android yang seharusnya dinonaktifkan pada kendaraan produksi sehingga memungkinkan pemasangan aplikasi pihak ketiga yang tidak terverifikasi.
“Peneliti mengeksploitasi cacat perangkat lunak untuk mengaktifkan ADB dan selanjutnya menginstal aplikasi pihak ketiga yang tidak tepercaya,” ujar BYD dalam pernyataan resminya, seperti dikutip Drive.
Pembaruan OTA Jadi Solusi
Sebagai langkah perbaikan, BYD menyatakan akan mengirimkan pembaruan over-the-air (OTA) untuk sistem infotainment Shark 6. Pembaruan ini diklaim akan menutup jalur yang memungkinkan ADB diaktifkan melalui antarmuka layar sentuh, sehingga menghilangkan akses yang ditemukan dalam investigasi.
Perusahaan menegaskan bahwa pembaruan baru akan dirilis setelah melalui proses validasi yang ketat. BYD juga tengah mengkaji apakah pembaruan serupa diperlukan untuk model-model lain yang menggunakan sistem infotainment DiLink di Australia.
Rem dan Kamera Tetap Aman
Meskipun demonstrasi peretasan sempat menimbulkan kekhawatiran luas, BYD menegaskan bahwa fungsi-fungsi kritis kendaraan seperti rem dan kamera tidak dapat diakses. Laporan ABC juga mengonfirmasi bahwa sistem pengereman dan kamera Shark 6 “terlindungi dengan baik”.
Selain itu, BYD memastikan bahwa akses ke lampu dan wiper memerlukan intervensi fisik langsung pada kabel kendaraan. Artinya, serangan tersebut hanya terbatas pada unit yang secara fisik telah diakses, dan tidak dapat dilakukan secara massal terhadap seluruh armada Shark 6 di jalan raya.
Pelajaran untuk Industri
Kasus ini menjadi pengingat bahwa keamanan siber kendaraan semakin menjadi isu krusial seiring meningkatnya konektivitas mobil modern. Fortify Labs menekankan bahwa risiko serupa tidak hanya mengintai BYD, melainkan berpotensi menimpa semua kendaraan terhubung dari merek apa pun yang menggunakan sistem berbasis Android dengan perlindungan yang tidak memadai.
“Bayangkan sebuah kelompok kriminal mendapatkan akses ke sistem back-end produsen kendaraan. Dalam teori, mereka bisa mengirim pembaruan OTA ke setiap kendaraan terhubung yang dimiliki merek tersebut di jalanan Australia. Dampaknya bisa sangat katastropik,” tulis Fortify Labs dalam blognya.
Di Australia, draft aturan desain otomotif ADR 115 dan ADR 116 yang berbasis regulasi UN R155 dan UN R156 tengah disiapkan untuk mengatur keamanan kendaraan terhubung. Namun, jadwal penerapannya belum final. Sementara itu, BYD Australia menyatakan pihaknya mendukung adanya legislasi khusus kendaraan terhubung yang berlaku adil bagi semua merek. Perusahaan juga menegaskan bahwa data pribadi yang dihasilkan kendaraan BYD di Australia disimpan secara lokal.
(Devona R/ berbagai sumber)
Mau tahu berita penting tanpa harus mencari-cari?
Kami kirim berita pilihan GEBRAK.ID langsung melalui WhatsApp.
Follow Channel GEBRAK.ID